Tuấn chủ một agency tám người ở Hà Nội, nhận chăm hơn ba mươi fanpage, vài Business Manager và mấy gian Shopee của khách. Hồi mới mở, cả nhóm dùng chung một file Excel gửi qua nhóm Zalo: cột tên tài khoản, cột mật khẩu, cột người phụ trách. Chạy được một thời gian thì rắc rối kéo đến. Một bạn nghỉ việc mà không ai nhớ thu hồi quyền, hai bạn khác ngồi cùng máy tính mở lần lượt ba tài khoản của ba khách khác nhau, rồi một khách gọi hỏi sao tài khoản của họ lại có lượt đăng nhập lạ vào buổi tối. Tuấn bảo, cái khó không phải là không biết lỗi ở đâu, mà là không truy được ai làm gì lúc nào.
Sau đó nhóm chuyển sang dùng phân quyền theo vai trò trong BitBrowser: mỗi người một tài khoản con, hồ sơ chia sẻ bằng mã có thời hạn, thao tác nào cũng có nhật ký. Khâu bàn giao từ chỗ nhắn tin qua Zalo thành một quy trình có thể kiểm tra lại. Điều đáng nói là câu chuyện này gần như không liên quan đến dấu vân tay hay địa chỉ IP – nó nằm ở tầng tổ chức, nơi nhiều đội marketing vẫn đang làm rất thủ công.
Rủi ro nằm ở khâu bàn giao, không nằm ở nền tảng
Một file mật khẩu có ba nhược điểm khó gỡ. Thứ nhất, nó không phân biệt được ai đang đăng nhập: cùng một chuỗi ký tự được dán vào máy nào cũng được. Thứ hai, nó không có hạn sử dụng – link gửi hôm tháng trước vẫn dùng được hôm nay, kể cả khi người nhận đã nghỉ. Thứ ba, nó không để lại dấu vết, nên khi có sự cố, cả nhóm chỉ còn cách đoán.
Nghiêm trọng hơn là thói quen “tiện thể mở luôn”: một nhân viên ngồi một máy, đăng nhập lần lượt ba tài khoản khách trong cùng một trình duyệt. Kể cả khi mỗi tài khoản có IP riêng, chúng vẫn chia nhau cookie, bộ nhớ đệm và đặc tính thiết bị của chiếc máy đó. Lớp cách ly môi trường vì thế bị vô hiệu ngay từ khâu thao tác của con người. Đây là lý do một không gian làm việc được thiết kế bài bản phải giải quyết đồng thời ba việc: biết ai đang vào, biết họ được vào cái nào, và biết họ đã làm gì.
Ba lớp của một workspace được tổ chức đúng
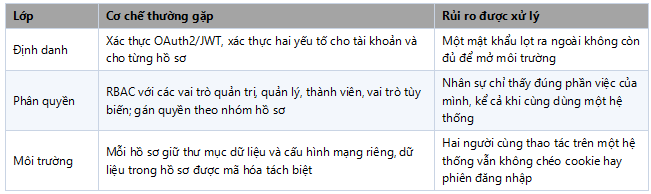
Đi kèm ba lớp đó là mấy cơ chế nhỏ mà thực tế dùng nhiều nhất. Chia sẻ hồ sơ nên đi bằng mã hoặc liên kết có mật khẩu kèm thời hạn, thường tính theo ngày, thay vì gửi thẳng thông tin đăng nhập. Khi một người nghỉ, quyền được thu hồi tức thì mà không cần đổi mật khẩu của từng tài khoản khách. Khi bàn giao dự án, hồ sơ được chuyển chủ sở hữu sang người mới kèm toàn bộ cấu hình, không phải dựng lại từ đầu. Và vì một tài khoản chính thường không đăng nhập song song trên nhiều máy được, đội có người thì dùng tài khoản con theo số ghế, mỗi ghế một định danh riêng.
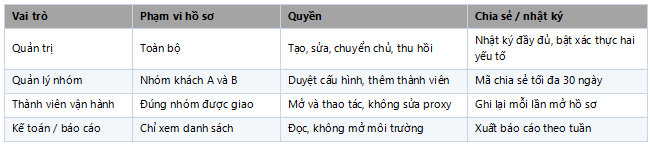
BitBrowser tổ chức theo hướng này: bốn cấp vai trò, chia sẻ hồ sơ bằng mã có thời hạn, chuyển chủ hồ sơ, nhật ký thao tác, và cùng một tài khoản quản lý được cả trình duyệt lẫn điện thoại đám mây, máy tính đám mây. Với đội có cả mảng app lẫn mảng web, chỗ tiện nhất là quyền và hạn mức nằm chung một chỗ, không phải nhớ thêm một bảng tính nữa.
Một ca làm việc đi qua những bước nào
1. Tạo nhóm hồ sơ theo khách hàng hoặc theo chiến dịch, đặt tên theo mã dự án để dễ tra cứu về sau.
2. Tạo vai trò: quản trị, quản lý nhóm, thành viên, và một vai trò tùy biến cho bên kế toán hoặc bên đọc báo cáo.
3. Gán từng nhóm hồ sơ vào đúng vai trò. Người phụ trách fanpage của khách A không thấy hồ sơ của khách B.
4. Phát mã chia sẻ có thời hạn cho người cần mượn, ghi rõ lý do và ngày hết hạn vào nhật ký bàn giao.
5. Nhân viên mở hồ sơ bằng tài khoản con của mình; môi trường vẫn tách biệt, hệ thống ghi lại ai mở lúc nào.
6. Khi đổi người hoặc kết thúc hợp đồng: thu hồi mã, chuyển chủ hồ sơ, xuất nhật ký lưu cùng hồ sơ dự án.
Sáu bước này nghe có vẻ hành chính, nhưng chính là thứ cứu Tuấn trong lần khách hỏi về lượt đăng nhập buổi tối. Chỉ cần mở nhật ký là biết ca đó ai trực, hồ sơ nào được mở, có thao tác nào bất thường không – không cần hỏi dò cả nhóm.
Mỗi mô hình team lại chia quyền một kiểu
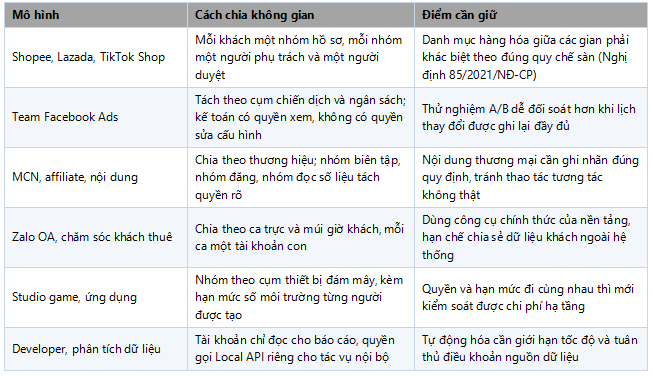
Cột cuối cùng nhắc lại một điều dễ quên: phân quyền giải bài toán con người, không thay thế quy chế nội dung. Một team có nhật ký đầy đủ nhưng vẫn đăng sản phẩm trùng lặp hay mua tương tác ảo thì rủi ro vẫn còn nguyên ở chỗ khác.
Cấu hình mẫu cho nhóm tám người
Với đội hay phải tổng hợp danh sách hồ sơ để đối soát nội bộ, có thể đẩy khâu này qua dịch vụ cục bộ thay vì export tay từng lần:
import requests

BASE = "http://127.0.0.1:54345"

HEAD = {"X-Api-Key": "token_cua_ban"}

# Lấy danh sách hồ sơ thuộc một nhóm dự án

r = requests.post(BASE + "/browser/list",

                  json={"page": 0, "pageSize": 100,

                        "groupName": "Khach_A"},

                  headers=HEAD, timeout=20)

for p in r.json().get("data", {}).get("list", []):

    print(p["id"], "|", p["name"], "|", p.get("groupName"))
Đoạn mã chỉ đọc dữ liệu nội bộ của chính tổ chức mình – phục vụ đối soát, lập báo cáo bàn giao, không gửi gì ra ngoài. Với quy trình có người kiểm soát, đây là cách giảm đáng kể những thao tác lặp mà vẫn giữ được dấu vết.
Đặt cạnh vài công cụ trên thị trường Việt Nam
Bảng dưới đối chiếu phần thông tin hợp tác nhóm được các hãng công bố công khai. Chi phí quy đổi theo tỷ giá 1 USD = 25.739 đồng, chỉ để hình dung bậc giá.
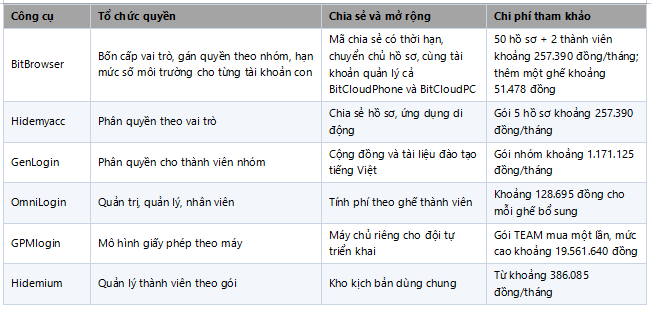
Khác biệt đáng chú ý nằm ở cách tính chi phí khi đội phình ra: có bên cộng theo ghế, có bên bắt nhảy cả gói, có bên bán giấy phép một lần theo máy. Một nhóm tám người nên ước tính trước mốc mười lăm người rồi mới chọn, vì đổi công cụ giữa chừng tốn công hơn nhiều so với dò giá ban đầu.
Rủi ro trong team đa tài khoản thường bắt đầu từ file mật khẩu và thói quen dùng chung máy, không phải từ thuật toán của nền tảng. Một workspace đáng tin cần đủ ba lớp: định danh rõ, phân quyền theo nhóm, môi trường tách biệt – cộng thêm nhật ký để mọi thao tác đều truy được. Và chia sẻ phải có thời hạn, bàn giao phải có chủ mới, quyền cũ phải thu hồi được ngay.
Lời khuyên nhỏ để kết thúc: đừng đợi đến lúc có sự cố mới lập bảng phân quyền. Cứ bắt đầu từ việc đặt tên nhóm hồ sơ cho gọn, bật xác thực hai yếu tố, và ghi lại ngày bàn giao. Ba việc tưởng như giấy tờ đó thường cứu được cả nhóm lúc khách gọi điện hỏi.